
Los operadores del ransomware LockBit afirman haber robado los datos personales de los usuarios y administradores del intercambio de cifrado PayBito.
La famosa banda de ransomware LockBit hackeó PayBito, un intercambio de criptomonedas administrado por HashCash.
El grupo lo anunció el 3 de febrero en su sitio web oficial de la darknet. En su mensaje, los operadores de LockBit declararon que la base de datos robada contiene información personal de clientes en EE.UU. y otros países del mundo.
La base de datos de más de 100 mil usuarios de la empresa de intercambio de cifrado “HashCashConsultant” ahora tiene datos personales de clientes de EE.UU. y de todo el mundo. Información personal de los administradores, direcciones de correo electrónico de los administradores y hashes. Si quieres comprar datos, contacta con nosotros.
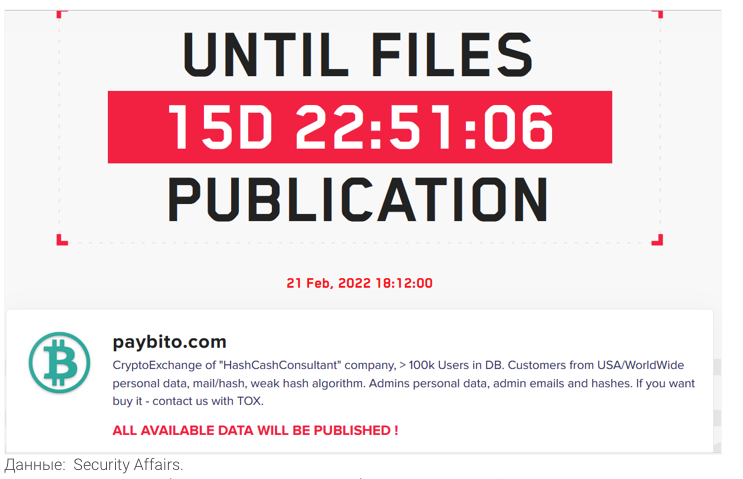
LockBit amenaza con publicar los registros robados el 21 de febrero si el intercambio de cifrado no le paga un rescate.
El intercambio aún no ha publicado comentarios oficiales sobre el hack.
El ransomware Lockbit apareció en el espectro de amenazas en septiembre de 2019 y causó sensación en junio de 2021 tras el lanzamiento de LockBit 2.0. La pandilla afirma ofrecer "la filtración de datos más rápida del mercado a través de StealBit". El malware se distribuye a través de spam de phishing, botnets, exploits, publicidad, actualizaciones falsas o un instalador infectado. El virus permite a los estafadores acceder al escritorio remoto.
Suscríbete a ForkNews en Telegram para estar al día de las novedades del mundo de las criptomonedas
Leer también
Una nueva ronda de minería gris: minería de navegador
Con la llegada de los mineros de JavaScript, los piratas informáticos han ampliado significativamente sus oportunidades para la minería parasitaria de criptomonedas.
Wall Street Journal: Cientos de ICO son estafas
Un estudio reciente publicado en el Wall Street Journal el 27 de diciembre encontró que cientos de proyectos de criptomonedas muestran signos de actividad fraudulenta y plagio.
