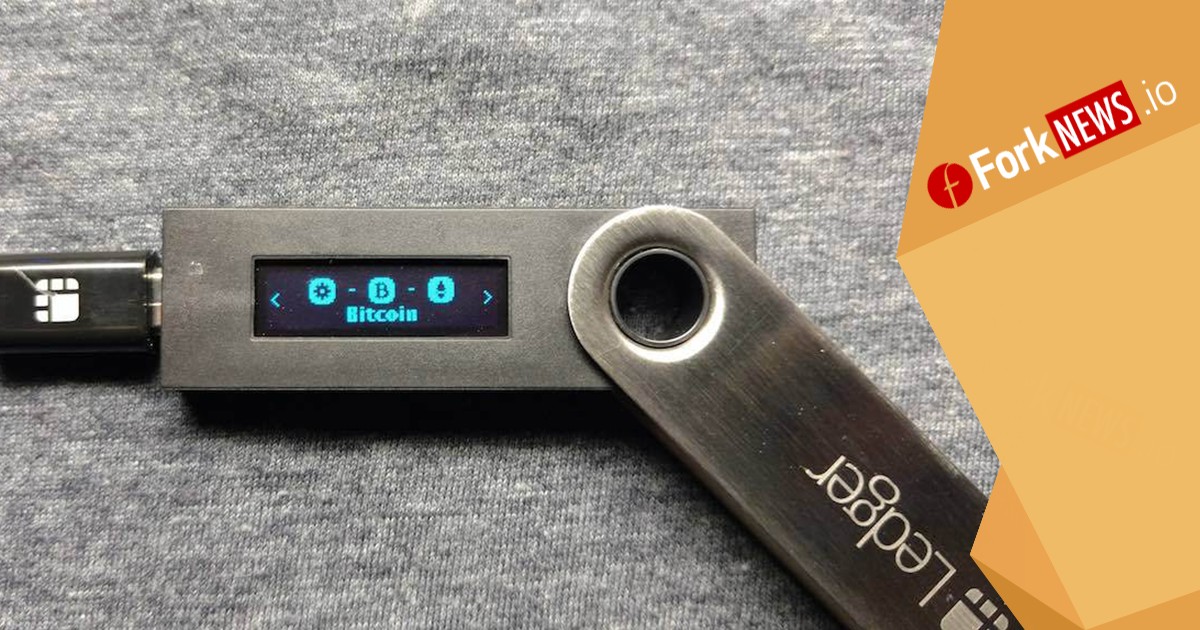
Según un tweet de la compañía publicado el 3 de febrero, se descubrió una vulnerabilidad en las billeteras de criptomonedas de hardware de Ledger que compromete los fondos de los usuarios. Se puede aplicar un ataque "intermedio" (interceptación de datos) a las billeteras, que intenta generar una dirección para recibir criptomonedas, y más específicamente Bitcoin, en otra billetera.
El ataque en sí puede llevarse a cabo cuando un usuario intenta crear una nueva dirección para recibir bitcoins en una billetera Ledger.
Si la computadora en la que se realiza la acción está infectada con malware, entonces el atacante puede reemplazar fácilmente la dirección del destinatario. Como resultado, todos los fondos transferidos irán a la billetera del hacker.
Para gran alegría de los propietarios de la billetera, la empresa fabricante indicó cómo se puede resolver este problema. Para hacer esto, debe utilizar la función de billetera "indocumentada". Refleja la dirección de recepción en la pantalla física del propio dispositivo.
Debe presionar el botón del monitor, que se encuentra en el menú de recepción de transferencia. A continuación, aparecerá la dirección en pantalla, comparándola con la requerida, el usuario tiene la oportunidad de verificar personalmente su exactitud. La dirección debe confirmarse cada vez que sea necesario generar una nueva clave.
La compañía también advierte que esta característica es opcional. Por lo tanto, toda la responsabilidad por las consecuencias recae únicamente en los usuarios.
Permítanos recordarle que, a diferencia de almacenar fondos en un intercambio en línea o en una billetera activa, el uso de billeteras de hardware se considera una de las formas más seguras de almacenar moneda digital.
Pero, aún así, esto no es motivo para relajarse demasiado, ya que esta función solo funciona con Bitcoin. Esto significa que si pretendes transferir, por ejemplo, Ethereum, no podrás rastrear la dirección. En tal caso, Docdroid ofrece iniciar el sistema operativo mediante Live CD. Estos procedimientos deberán seguirse hasta que la empresa resuelva el problema y ofrezca otras opciones.
Recuerde que analizamos virus similares y formas de evitar la suplantación de direcciones en este artículo.
Suscríbase a nuestras noticias en Telegrama
Leer también
Cuentas falsas de Facebook están intentando robar su Bitcoin
Este mes, algunos usuarios de Facebook notaron algo extraño: en los comentarios de sus publicaciones, Bitmain anunciaba algún tipo de "asociación" que invitaba al usuario a realizar una transacción con criptomonedas. La publicación parecía sospechosa, algunos decidieron que la página de la empresa había sido pirateada.
Los estafadores roban información de tarjetas de crédito al anunciar criptomonedas falsas en Facebook
Twitter ya está tan lleno de anuncios falsos que los estafadores han decidido trasladarse a Facebook. A diferencia de las estafas estándar de obsequios de Bitcoin en Twitter, los estafadores en Facebook estafan a los usuarios para obtener la información de sus tarjetas de crédito.
